Outils de maillage de services
Fournit un cadre structuré pour évaluer les fournisseurs et les solutions capables de gérer la communication de service à service dans les…
Word · FreeDownload Template →
Identifie et sélectionne une solution logicielle de gestion de la posture de sécurité des applications (ASPM) qui combine une évaluation continue de la sécurité, une gestion des vulnérabilités et des capacités de réponse automatisées.
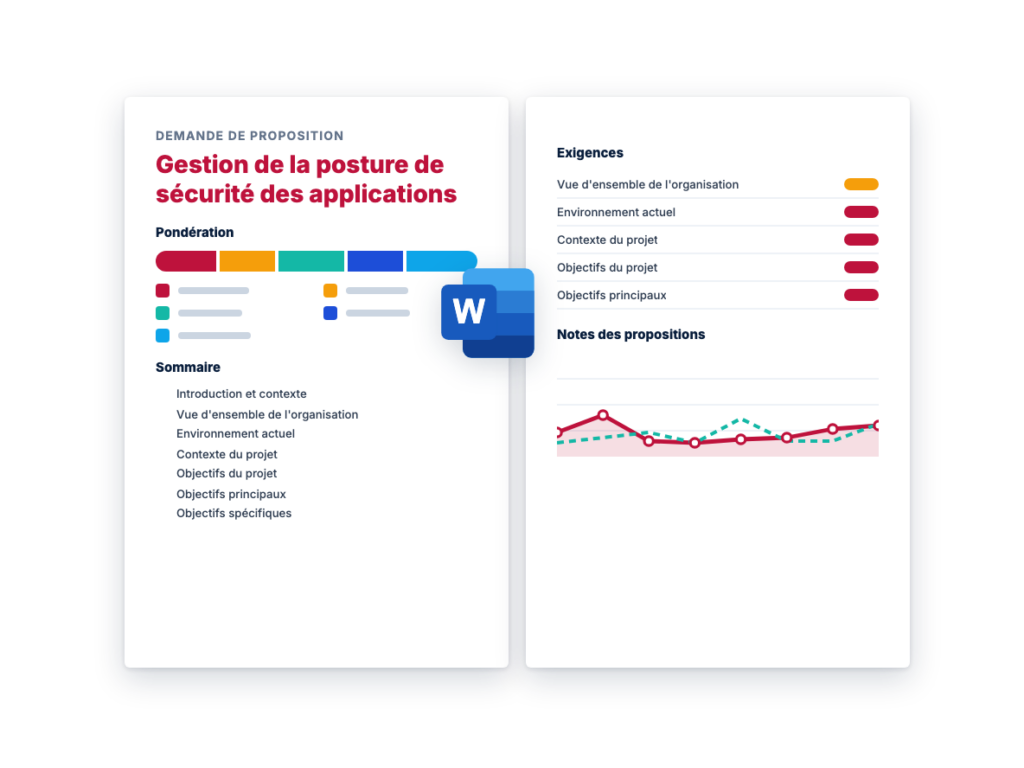
See the structure before you download. The Word file has every section listed below, ready to fill in.
The sections in the document, in order.
Cette demande de proposition vise à identifier et à sélectionner une solution logicielle de gestion de la posture de sécurité des applications (ASPM) qui combine l’évaluation continue de la sécurité, la gestion des vulnérabilités et les capacités de réponse automatisée.
La solution doit fournir une visibilité et un contrôle complets sur le paysage de la sécurité des applications de l’organisation tout en assurant la conformité réglementaire et l’efficacité opérationnelle grâce à l’analyse et à l’automatisation alimentées par l’IA.
[Fournissez les informations suivantes sur votre organisation :]
La découverte des applications et la gestion de l’inventaire constituent la base de votre posture de sécurité. Un système de découverte robuste garantit qu’aucune application ou actif ne reste sans surveillance, tandis qu’une gestion complète de l’inventaire offre une visibilité claire sur l’ensemble de votre paysage applicatif.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Découverte d’actifs | Découverte automatique des applications | ||
| Cartographie des infrastructures | |||
| Découverte des ressources en nuage | |||
| Analyse du registre des conteneurs | |||
| Cartographie de la dépendance des services | |||
| Gestion des actifs | Catégorisation des applications | ||
| Suivi des versions | |||
| Cartographie de l’environnement | |||
| Gestion du cycle de vie | |||
| Gestion de la configuration |
Les capacités d’évaluation de la sécurité déterminent l’efficacité avec laquelle votre organisation peut identifier et évaluer les vulnérabilités potentielles. Une approche d’évaluation complète combinant plusieurs méthodologies de test garantit une couverture complète.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Analyse de la vulnérabilité | Analyse automatisée de la sécurité | ||
| Configurations de balayage personnalisées | |||
| Capacités de programmation | |||
| Gestion des résultats | |||
| Gestion de la politique d’analyse | |||
| Tests de sécurité | Intégration de SAST | ||
| Capacités DAST | |||
| Soutien de l’IAST | |||
| Tests de sécurité de l’API | |||
| Tests de sécurité des applications mobiles |
Une gestion efficace des risques associe une détection robuste des vulnérabilités à des analyses sophistiquées afin de hiérarchiser et de traiter les problèmes de sécurité. Cela permet d’allouer efficacement les ressources et de concentrer les efforts de sécurité sur les menaces critiques.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Gestion de la vulnérabilité | Détection et classification | ||
| Hiérarchisation des risques | |||
| Suivi et gestion du cycle de vie | |||
| Traitement des faux positifs | |||
| Flux de travail de l’assainissement | |||
| Analyse des risques | Systèmes d’évaluation des risques | ||
| Analyse des tendances | |||
| Mesures et indicateurs clés de performance | |||
| Analyse historique | |||
| Analyse prédictive |
La gestion des politiques garantit des pratiques de sécurité cohérentes tout en maintenant la conformité avec les normes pertinentes. Des contrôles stricts de la politique combinés à une vérification automatisée de la conformité créent un cadre solide de gouvernance de la sécurité.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Administration des politiques | Création et gestion de politiques | ||
| Bibliothèque de modèles | |||
| Contrôle des versions | |||
| Gestion des exceptions | |||
| Application de la politique | |||
| Gestion de la conformité | Cartographie du cadre | ||
| Contrôle de conformité automatisé | |||
| Collecte de preuves | |||
| Capacités d’établissement de rapports | |||
| Soutien à l’audit |
Les capacités d’IA et de ML permettent une détection avancée des menaces, une réponse automatisée et une aide à la décision intelligente. Ces technologies améliorent les opérations de sécurité grâce à l’analyse prédictive et à l’automatisation.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Prévision des menaces | Détection des menaces basée sur la ML | ||
| Reconnaissance des formes | |||
| Analyse comportementale | |||
| Modèles de prédiction des risques | |||
| Systèmes de détection d’anomalies | |||
| Analyse des données historiques | |||
| Évaluation prédictive de la vulnérabilité | |||
| Prédiction de la surface d’attaque | |||
| Analyse intelligente | Analyse de la sécurité en fonction du contexte | ||
| Analyse d’impact automatisée | |||
| Moteurs de corrélation intelligents | |||
| Evaluation dynamique des risques | |||
| Systèmes d’apprentissage adaptatifs | |||
| Remédiation intelligente | Suggestions de corrections automatisées | ||
| Priorité au contexte | |||
| Acheminement intelligent du flux de travail | |||
| Automatisation de l’analyse d’impact | |||
| Tirer les leçons des modèles de remédiation | |||
| Propositions de correction du code | |||
| Recommandations de bonnes pratiques | |||
| Analyse des modèles de réussite | |||
| Tests automatisés | Génération de tests pilotée par l’IA | ||
| Optimisation intelligente de la couverture | |||
| Allocation des ressources | |||
| Analyse des résultats | |||
| Apprentissage progressif | |||
| Stratégies d’essai adaptatives | |||
| Hiérarchisation des cas de test | |||
| Validation automatisée |
Le NLP et les opérations autonomes permettent une interaction intelligente des systèmes et des contrôles de sécurité auto-optimisés. Ces capacités permettent de rationaliser les opérations et d’améliorer l’efficacité du système au fil du temps.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Analyse de la documentation | Analyse des besoins en matière de sécurité | ||
| Interprétation de la politique | |||
| Traitement des documents de conformité | |||
| Génération de documentation intelligente | |||
| Recherche contextuelle | |||
| Analyse sémantique | |||
| Extraction de connaissances | |||
| Catégorisation automatisée | |||
| Interaction intelligente | Requêtes en langage naturel | ||
| Des réponses adaptées au contexte | |||
| Filtrage intelligent | |||
| Recherche sémantique | |||
| Optimisation des requêtes | |||
| Reconnaissance des intentions | |||
| Mises à jour automatisées de la base de connaissances | |||
| Génération de réponses | |||
| Systèmes d’auto-apprentissage | Adaptation dynamique des règles | ||
| Raffinement automatisé de la politique | |||
| Contrôles auto-optimisants | |||
| Amélioration continue | |||
| Reconnaissance des formes | |||
| Analyse comportementale | |||
| Détection des anomalies | |||
| Réponses adaptatives | |||
| Intelligence du flux de travail | Routage intelligent des tâches | ||
| Optimisation des priorités | |||
| Allocation des ressources | |||
| Automatisation des processus | |||
| Apprendre à partir de modèles | |||
| Optimisation de l’efficacité | |||
| Orchestration automatisée | |||
| Aide à la décision |
Des capacités complètes de reporting et d’analyse fournissent des informations exploitables et permettent une prise de décision fondée sur les données. Ces outils soutiennent à la fois la gestion opérationnelle et la planification stratégique.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Génération de rapports | Modèles personnalisables | ||
| Rapports programmés | |||
| Tableaux de bord interactifs | |||
| Capacités d’exportation | |||
| Visualisation des données | |||
| Caractéristiques analytiques | Analyse des tendances | ||
| Mesures de performance | |||
| Analyse personnalisée | |||
| Analyse comparative | |||
| Analyse prédictive |
[Nom] [Titre] [Courriel] [Téléphone]
[Détailler les exigences et les canaux de soumission spécifiques]
Fournit un cadre structuré pour évaluer les fournisseurs et les solutions capables de gérer la communication de service à service dans les…
Décrit les spécifications techniques, les critères d'évaluation et les exigences de mise en œuvre permettant aux fournisseurs de fournir des services d'accès…
Détaille les spécifications techniques, les critères d'évaluation et les exigences de mise en œuvre pour que les fournisseurs fournissent une solution de…
Please provide your feedback below.
"*" indicates required fields