Outils de maillage de services
Fournit un cadre structuré pour évaluer les fournisseurs et les solutions capables de gérer la communication de service à service dans les…
Word · FreeDownload Template →
Recherche des solutions de sécurité API complètes qui protègent l'infrastructure API des organisations contre les menaces émergentes tout en garantissant la conformité et l'efficacité opérationnelle.
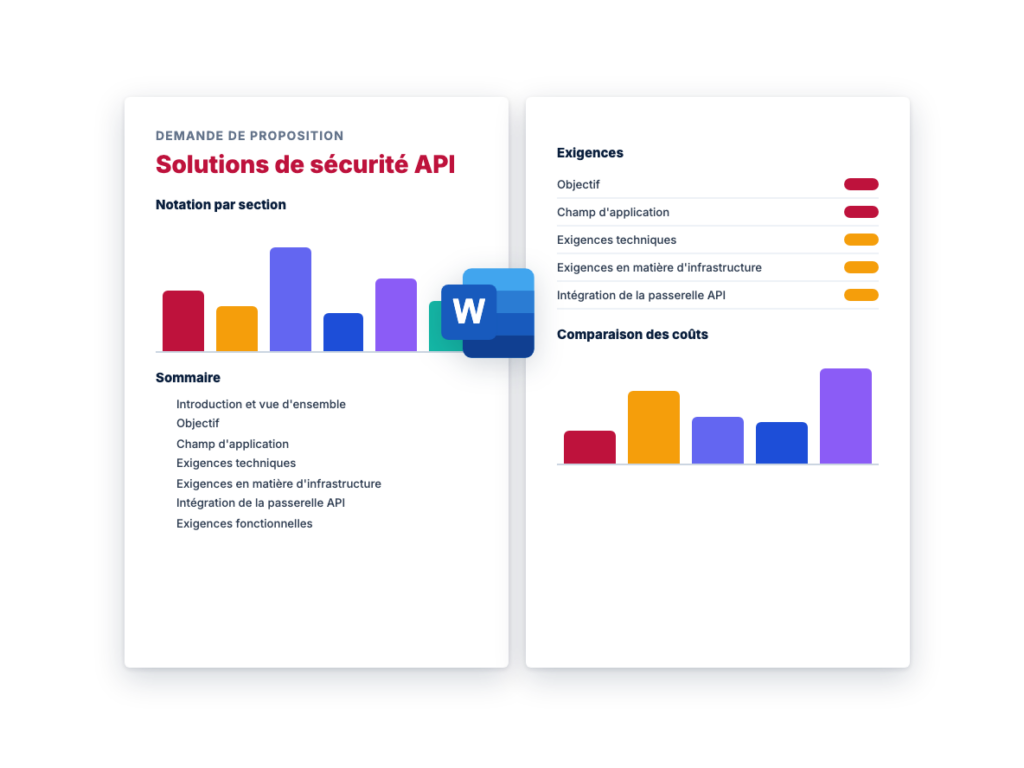
See the structure before you download. The Word file has every section listed below, ready to fill in.
The sections in the document, in order.
Cette demande de proposition recherche des solutions de sécurité API complètes qui protègent l’infrastructure API des organisations contre les menaces émergentes tout en garantissant la conformité et l’efficacité opérationnelle.
La solution doit intégrer des fonctionnalités pilotées par l’IA, fournir une surveillance en temps réel et prendre en charge des options de déploiement évolutives dans des environnements cloud et sur site.
[Nom de l’organisation] lance un appel d’offres pour une solution complète de sécurité des API afin de protéger notre infrastructure API, d’assurer la conformité et de maintenir l’intégrité de nos services numériques. Comme les organisations s’appuient de plus en plus sur les API pour la transformation numérique, cette solution servira de composant d’infrastructure critique pour assurer l’intégrité, la confidentialité et la disponibilité de nos services.
Le champ d’application du présent appel d’offres est le suivant :
Conseil : La gestion du cycle de vie des API constitue la base de votre stratégie de sécurité des API. Un système robuste de gestion du cycle de vie garantit des contrôles de sécurité cohérents du développement au retrait, tout en maintenant la visibilité et le contrôle sur toutes les versions et dépendances de l’API.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Conception et développement de l’API | Validation des spécifications | ||
| Application des lignes directrices en matière de design | |||
| Intégration du contrôle de version | |||
| Génération de documents | |||
| Cadres de test | |||
| Outils de développement | |||
| Catalogage API | Inventaire central | ||
| Gestion des métadonnées | |||
| Suivi des versions | |||
| Cartographie des dépendances | |||
| Analyse de l’utilisation | |||
| Mesures de performance |
Conseil : les capacités d’opérations de sécurité doivent fournir une protection en temps réel tout en maintenant l’efficacité opérationnelle. Recherchez des solutions qui équilibrent les réponses automatisées et les capacités de supervision humaine.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Prévention des menaces | Détection des attaques | ||
| Blocage automatisé | |||
| Filtrage IP | |||
| Géo-blocage | |||
| Limitation du taux | |||
| Protection DDoS | |||
| Surveillance de la sécurité | Tableaux de bord en temps réel | ||
| Enregistrement des événements | |||
| Détection des anomalies | |||
| Analyse du comportement | |||
| Reconnaissance des formes | |||
| Suivi des mesures |
Conseil : Les fonctions de sécurité alimentées par l’IA doivent améliorer, et non remplacer, les contrôles de sécurité traditionnels. Concentrez-vous sur les solutions qui démontrent des améliorations concrètes de la sécurité grâce à l’IA/ML, en accordant une attention particulière aux taux de faux positifs.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Détection intelligente des menaces | Prévision d’une attaque de type “zero-day | ||
| Détection d’anomalies basée sur la ML | |||
| Analyse du comportement | |||
| Suivi de l’évolution des schémas d’attaque | |||
| Simulation de scénarios de risque | |||
| Analyse de la chaîne d’exploitation | |||
| Réponse automatisée en matière de sécurité | Classification des attaques en temps réel | ||
| Mécanismes de défense dynamiques | |||
| Triage automatisé des incidents | |||
| Règles de blocage intelligentes | |||
| Capacités d’autoréparation | |||
| Confinement autonome des menaces | |||
| Analyse intelligente de l’API | Traitement en langage naturel de la documentation de l’API | ||
| Analyse et validation automatiques des schémas | |||
| Inspection sémantique de la charge utile | |||
| Analyse de la chaîne d’appels API | |||
| Inférence de la logique d’entreprise | |||
| Détection des similitudes entre les API |
Conseil : Les fonctions de gestion améliorées par l’IA doivent démontrer des améliorations mesurables de l’efficacité opérationnelle. Privilégiez les solutions qui proposent des décisions d’IA explicables et qui maintiennent une supervision humaine.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Opérations automatisées | Allocation dynamique des ressources | ||
| Auto-réglage des performances | |||
| Stratégies de mise en cache intelligentes | |||
| Prévision de la charge | |||
| Version automatique de l’API | |||
| Optimisation de l’exécution | |||
| Aide au développement | Analyse de la qualité du code | ||
| Analyse des failles de sécurité | |||
| Examens automatisés du code | |||
| Application des bonnes pratiques | |||
| Suggestions d’optimisation du code | |||
| Détection de la dette technique |
Conseil : évaluez les fonctions de conformité et de gouvernance en fonction de leur capacité à maintenir la responsabilité tout en automatisant les tâches de routine. Assurez des pistes d’audit claires pour les décisions basées sur l’IA.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Conformité automatisée | Contrôle de conformité en temps réel | ||
| Détection des violations de la politique | |||
| Cartographie des exigences réglementaires | |||
| Génération automatisée de rapports | |||
| Analyse de la piste d’audit | |||
| Évaluation de l’impact sur la vie privée | |||
| Éthique et équité | Détection des biais dans les décisions de sécurité | ||
| Contrôle de l’équité | |||
| Explicabilité de la décision | |||
| Responsabilité algorithmique | |||
| Modèle de gouvernance | |||
| Validation de l’utilisation éthique |
Conseil : Les fonctions de sécurité avancées doivent fournir une protection sophistiquée tout en restant gérables et efficaces. Recherchez des solutions qui offrent des capacités de pointe sans introduire de complexité inutile.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Authentification intelligente | Intégration de systèmes biométriques | ||
| Contrôle continu de l’authentification | |||
| Évaluation fondée sur les risques | |||
| Détection avancée de la fraude | |||
| Analyse du comportement en séance | |||
| Protection des données d’identification | |||
| Interface de sécurité intelligente | Requêtes de sécurité en langage naturel | ||
| Enquête interactive sur les menaces | |||
| Commandes de sécurité à commande vocale | |||
| Recommandations contextuelles en matière de sécurité | |||
| Rapports de sécurité automatisés | |||
| Interactions avec la base de connaissances |
Conseil : les processus de validation de la sécurité doivent fournir une assurance continue de l’efficacité des contrôles. Privilégiez les solutions offrant des capacités de tests automatisés tout en conservant une certaine flexibilité.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Capacités d’évaluation | Évaluations automatisées de la posture de sécurité | ||
| Scénarios d’attaque simulés | |||
| Surveillance continue des contrôles | |||
| Intégration avec les scanners de vulnérabilité | |||
| Gestion de la validation | Validation de la configuration de sécurité | ||
| Tests de détection et de réaction | |||
| Mise à jour régulière des critères de validation | |||
| Rapport sur les résultats | |||
| Caractéristiques d’intégration | Intégration de la gestion du changement | ||
| Intégration d’essais par des tiers |
Conseil : les fonctionnalités de rapport d’incident doivent offrir une visibilité complète tout en permettant une action rapide. Recherchez des solutions offrant des rapports personnalisables avec des fonctions de génération automatique.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Génération de rapports | Modèles de rapports personnalisables | ||
| Tableaux de bord de la sécurité en temps réel | |||
| Analyse des tendances | |||
| Rapport d’évaluation de la vulnérabilité | |||
| Rapport de conformité | Rapports spécifiques à la conformité | ||
| Rapports sur l’inventaire des actifs | |||
| Rapports d’activité des utilisateurs | |||
| Documentation sur les violations de la politique | |||
| Caractéristiques de la gestion | Génération automatisée de rapports | ||
| Options d’exportation multiformat |
Conseil : Les fonctionnalités de gestion des actifs doivent offrir une visibilité et un contrôle complets sur votre infrastructure API. Privilégiez les solutions offrant une découverte automatisée et une gestion complète du cycle de vie.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Découverte et inventaire | Découverte et inventaire automatisés | ||
| Collecte d’informations détaillées sur les actifs | |||
| Surveillance de l’état en temps réel | |||
| Suivi des licences de logiciels | |||
| Caractéristiques de la gestion | Intégration de la gestion de l’identité | ||
| Capacités de regroupement des actifs | |||
| Système d’alerte automatisé | |||
| Gestion du cycle de vie des actifs | |||
| Capacités d’intégration | Rapports d’inventaire | ||
| Intégration ITSM | |||
| Suivi mobile/à distance des actifs |
Conseil : les capacités d’isolation des systèmes doivent permettre de réagir rapidement aux menaces tout en maintenant la continuité de l’activité. Privilégiez les solutions qui offrent un contrôle granulaire et des déclencheurs d’isolation automatisés avec des voies de restauration claires.
| Exigence | Sous-exigence | O/N | Notes |
|---|---|---|---|
| Contrôles d’isolement | Isolation rapide des points d’accès compromis | ||
| Désactivation d’une application ou d’un service à distance | |||
| Isolement automatique en fonction des violations de la politique | |||
| Contrôle granulaire de l’accès au réseau | |||
| Caractéristiques de la gestion | Des canaux de communication sécurisés | ||
| Procédures de restauration | |||
| Enregistrement des événements d’isolation | |||
| Flux de travail pour la réponse aux incidents | |||
| Gestion des utilisateurs | Système de notification aux utilisateurs | ||
| Options de restauration en libre-service |
Les propositions seront évaluées sur la base des éléments suivants
Les vendeurs doivent soumettre :
Adresser toutes les propositions et demandes de renseignements à [Nom du contact] [Titre] [Adresse électronique] [Numéro de téléphone] [Nom de l’organisation] [Adresse]
Les vendeurs doivent accuser réception du présent appel d’offres et indiquer leur intention de soumettre une proposition au plus tard le [Date] par courrier électronique au contact ci-dessus.
Fournit un cadre structuré pour évaluer les fournisseurs et les solutions capables de gérer la communication de service à service dans les…
Décrit les spécifications techniques, les critères d'évaluation et les exigences de mise en œuvre permettant aux fournisseurs de fournir des services d'accès…
Détaille les spécifications techniques, les critères d'évaluation et les exigences de mise en œuvre pour que les fournisseurs fournissent une solution de…
Please provide your feedback below.
"*" indicates required fields