Herramientas de Malla de Servicios
Proporciona un marco estructurado para evaluar proveedores y soluciones que pueden gestionar la comunicación de servicio a servicio en arquitecturas de microservicios,…
Word · FreeDownload Template →
Este documento busca una solución integral de análisis y monitoreo de seguridad en la nube que aproveche la inteligencia artificial y el análisis avanzado para proteger la infraestructura de la nube.
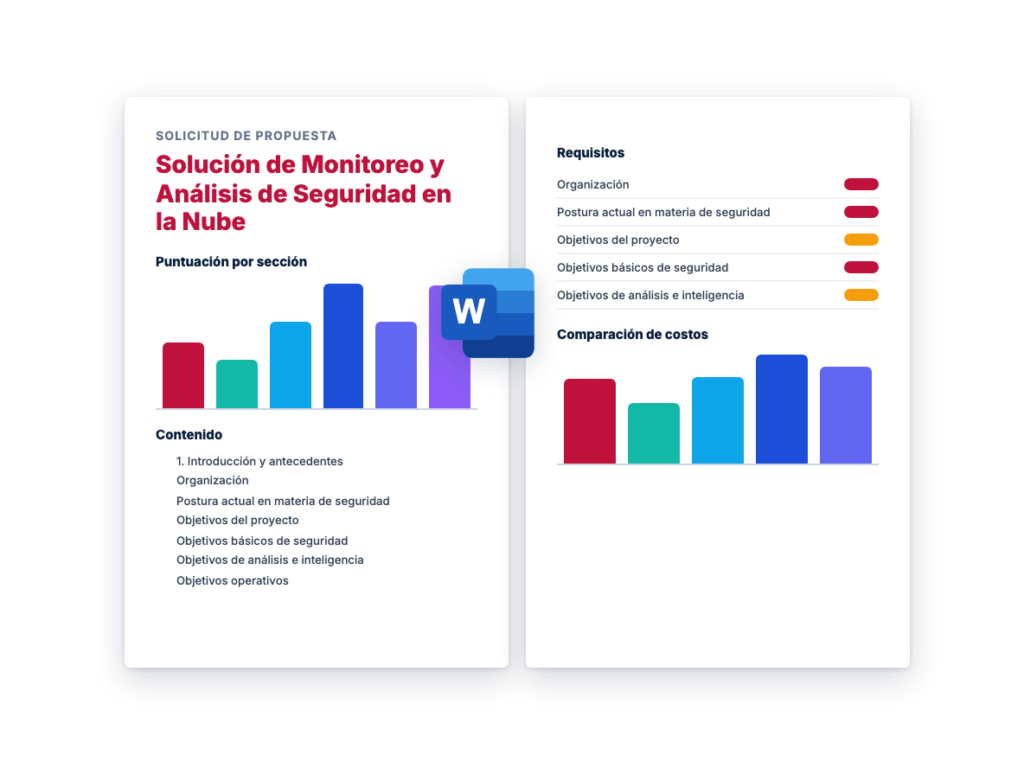
See the structure before you download. The Word file has every section listed below, ready to fill in.
The sections in the document, in order.
Esta solicitud de propuesta busca una solución integral de supervisión y análisis de seguridad en la nube que aproveche la inteligencia artificial y el análisis avanzado para proteger la infraestructura en la nube.
La solución debe proporcionar detección de amenazas en tiempo real, capacidades de respuesta automatizada y visibilidad integral en entornos de múltiples nubes, al tiempo que garantiza el cumplimiento y la eficiencia operativa.
La organización necesita una solución integral de supervisión y análisis de la seguridad en la nube para mejorar la infraestructura de ciberseguridad. Esta RFP describe los requisitos de un sistema robusto que proporcione supervisión continua, detección de amenazas y análisis exhaustivo de eventos de seguridad en entornos en la nube.
La recopilación y agregación eficaz de datos constituye la base de la supervisión de la seguridad en la nube. Céntrese en una cobertura completa de todos los activos de la nube y en la capacidad de normalizar datos de diversas fuentes para un análisis unificado.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Fuentes de recogida de datos | Recopilar datos de los registros de la nube | ||
| Recopilar datos del tráfico de red | |||
| Recopilar datos de la actividad del punto final | |||
| Integración de fuentes de datos personalizadas | |||
| Visibilidad | Proporcionar una visibilidad completa del entorno de nube | ||
| Habilitar capacidades de supervisión en tiempo real | |||
| Análisis de datos históricos | |||
| Tratamiento de datos | Normalización de datos en tiempo real | ||
| Permitir el filtrado y la clasificación de datos | |||
| Proporcionar capacidades de enriquecimiento de datos |
La detección eficaz de amenazas requiere un enfoque multicapa que combine la detección basada en firmas, el análisis del comportamiento y el aprendizaje automático.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Métodos de detección | Aplicar la detección basada en firmas | ||
| Utilizar algoritmos de aprendizaje automático | |||
| Habilitar el análisis del comportamiento | |||
| Admite reglas de detección personalizadas | |||
| Cobertura de amenazas | Identificar las amenazas conocidas | ||
| Detectar amenazas de día cero | |||
| Vigilancia de las amenazas internas | |||
| Seguimiento de las amenazas persistentes avanzadas | |||
| Aplicación | Admite un enfoque de detección polifacético | ||
| Habilitar las funciones de caza de amenazas | |||
| Integrar la información sobre amenazas |
La rapidez y eficacia de la respuesta a incidentes repercute directamente en su postura de seguridad. Céntrese en las capacidades de automatización manteniendo la supervisión humana de las decisiones críticas.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Acciones de respuesta | Activar el aislamiento del sistema | ||
| Bloqueo del tráfico | |||
| Permitir el inicio de una investigación | |||
| Ofrezca opciones de respuesta automática | |||
| Activar la reparación remota del sistema | |||
| Libros de jugadas | Compatibilidad con guías de respuesta personalizadas | ||
| Automatización del flujo de trabajo | |||
| Proporcionar capacidades de prueba de libros de jugadas | |||
| Documentación | Seguimiento del ciclo de vida de los incidentes | ||
| Mantener registros de auditoría de las respuestas | |||
| Generar informes de incidentes |
La priorización inteligente de las alertas es crucial para gestionar eficazmente las operaciones de seguridad y reducir la fatiga de las alertas.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Sistema de prioridades | Establecer prioridades basadas en la criticidad | ||
| Considerar el valor de los activos en la priorización | |||
| Incluir el contexto de la amenaza en la evaluación | |||
| Soporte de reglas de priorización personalizadas | |||
| Gestión de alertas | Filtrado inteligente de alertas | ||
| Enrutamiento y escalado de alertas | |||
| Correlación de alertas | |||
| Permitir categorías de alerta personalizadas |
Para mantener el cumplimiento de la normativa y las normas de seguridad en todos los entornos de nube, es esencial disponer de funciones completas de gestión del cumplimiento.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Gestión de políticas | Aplicar las políticas de cumplimiento | ||
| Compatibilidad con múltiples marcos de cumplimiento | |||
| Habilitar la creación de políticas personalizadas | |||
| Proporcionar capacidades de comprobación de políticas | |||
| Supervisión | Implantar un control continuo del cumplimiento | ||
| Seguimiento de las infracciones | |||
| Generar alertas de cumplimiento | |||
| Apoyo a las evaluaciones automatizadas | |||
| Informes | Crear informes de cumplimiento automatizados | ||
| Mantener registros de auditoría detallados | |||
| Generación de informes personalizados | |||
| Activar informes programados |
Las soluciones de seguridad en la nube deben escalar eficientemente con el crecimiento de la organización, manteniendo al mismo tiempo el rendimiento y la fiabilidad en todas las regiones y entornos.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Ampliación de infraestructuras | Admite escalado horizontal | ||
| Activar la escala vertical | |||
| Gestión de mayores volúmenes de datos | |||
| Apoyo a la implantación multirregional | |||
| Rendimiento | Mantener la velocidad de procesamiento bajo carga | ||
| Apoyo al procesamiento distribuido | |||
| Activar el equilibrio de carga | |||
| Apoyo al crecimiento | Adaptarse al crecimiento de la organización | ||
| Modelo de licencia a escala | |||
| Apoyo a la integración de nuevas tecnologías |
La perfecta integración con la infraestructura y las herramientas de seguridad existentes es crucial para mantener la eficacia operativa y una cobertura de seguridad completa.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Integración de herramientas de seguridad | Conexión con sistemas SIEM | ||
| Integración con plataformas EDR | |||
| Apoyo a la integración SOAR | |||
| Integración de la gestión de identidades | |||
| Integración del desarrollo | Apoyo a la integración de canalizaciones CI/CD | ||
| Habilitar flujos de trabajo DevSecOps | |||
| Proporcionar interfaces de automatización | |||
| Soporte API | Ofrecer API REST completas | ||
| Implementación de webhooks | |||
| Permitir el desarrollo de integraciones personalizadas |
Una sólida gestión de la privacidad de los datos es esencial para proteger la información confidencial y mantener el cumplimiento de la normativa en los entornos de nube.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Protección de datos | Cifrado de datos en reposo | ||
| Activar el cifrado en tránsito | |||
| Admite enmascaramiento de datos | |||
| Habilitar la anonimización de datos | |||
| Clasificación | Apoyo a la clasificación automatizada de datos | ||
| Habilitar reglas de clasificación personalizadas | |||
| Proporcionar informes de clasificación | |||
| Control de acceso | Implantar un control de acceso basado en funciones | ||
| Activar el control de acceso basado en atributos | |||
| Apoyar el principio del menor privilegio | |||
| Seguimiento de las actividades de acceso a los datos |
Los asistentes de IA deben mejorar las operaciones de seguridad mediante la interacción con el lenguaje natural y la automatización inteligente, manteniendo al mismo tiempo la precisión y la pertinencia.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Tratamiento del lenguaje | Gestión de consultas en lenguaje natural | ||
| Respuestas adaptadas al contexto | |||
| Activar la compatibilidad multilingüe | |||
| Tareas de seguridad | Automatizar las operaciones rutinarias | ||
| Obtener información sobre seguridad | |||
| Proporcionar orientación para la reparación | |||
| Integración | Integración de flujos de trabajo | ||
| Activar la automatización personalizada | |||
| Mantener registros de auditoría |
La integración de la inteligencia avanzada sobre amenazas debe proporcionar información procesable al tiempo que correlaciona automáticamente los datos de múltiples fuentes para mejorar las capacidades de detección y respuesta a las amenazas.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Análisis de inteligencia | Procesar múltiples fuentes de amenazas | ||
| Correlacionar los indicadores de amenazas | |||
| Generar perfiles de actores | |||
| Proporcionar una evaluación de impacto | |||
| Automatización | Automatizar la ingesta de alimentos | ||
| Apoyo a la creación de inteligencia personalizada | |||
| Actualización automática de las reglas de detección | |||
| Integración | Conectar con plataformas externas | ||
| Compatible con los formatos STIX/TAXII | |||
| Habilitar la capacidad de compartir amenazas |
El análisis de código impulsado por IA debe proporcionar capacidades de evaluación de seguridad completas, al tiempo que minimiza los falsos positivos y ofrece una orientación clara para la corrección.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Análisis Características | Realizar análisis estáticos de código | ||
| Activar el análisis dinámico del código | |||
| Compatible con varios idiomas | |||
| Identificar las vulnerabilidades de seguridad | |||
| Automatización | Automatice la programación de las exploraciones | ||
| Integración CI/CD | |||
| Generar medidas correctoras | |||
| Informes | Proporcionar resultados detallados | ||
| Seguimiento de las tendencias de vulnerabilidad | |||
| Informes personalizados |
Las capacidades CDR deben aprovechar la IA para la detección temprana de amenazas, al tiempo que permiten acciones de respuesta automatizadas y proporcionan una visualización clara de la cadena de ataque.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Capacidad de detección | Permitir la detección precoz de ataques | ||
| Supervisar los servicios en la nube | |||
| Identificar patrones de ataque | |||
| Movimiento lateral de la vía | |||
| Características de la respuesta | Automatizar la respuesta inicial | ||
| Compatibilidad con playbooks personalizados | |||
| Permitir la contención de incidentes | |||
| Analítica | Correlacionar eventos de seguridad | ||
| Proporcionar visualización de ataques | |||
| Generar análisis de impacto |
Los marcos de seguridad adaptables deben evolucionar continuamente para hacer frente a las amenazas emergentes, al tiempo que ajustan automáticamente los controles de seguridad en función de la evaluación de riesgos en tiempo real.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Marco adaptativo | Implantar controles dinámicos | ||
| Control en tiempo real | |||
| Apoyar la adaptación de las políticas | |||
| Ajuste en función del riesgo | |||
| Capacidades de aprendizaje | Activar el reconocimiento de patrones | ||
| Apoyar el aprendizaje del comportamiento | |||
| Actualización de las bases de seguridad | |||
| Automatización | Ajustar las normas de seguridad | ||
| Modificar los controles de acceso | |||
| Actualizar los criterios de detección |
Las capacidades de análisis predictivo deben aprovechar los datos históricos y la información actual sobre amenazas para prever posibles incidentes de seguridad y permitir una mitigación proactiva.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Previsión | Predecir incidentes de seguridad | ||
| Identificar posibles amenazas | |||
| Calcular las puntuaciones de riesgo | |||
| Tendencias en los ataques a proyectos | |||
| Análisis | Procesar datos históricos | ||
| Analizar las pautas de las amenazas | |||
| Evaluar los factores de riesgo | |||
| Informes | Generar informes de previsiones | ||
| Proporcionar análisis de tendencias | |||
| Crear evaluaciones de riesgos |
La automatización de la seguridad debe agilizar las operaciones manteniendo la transparencia y permitiendo la supervisión humana de las decisiones críticas.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Automatización de tareas | Automatizar tareas rutinarias | ||
| Gestionar las alertas de seguridad | |||
| Gestionar la respuesta a incidentes | |||
| Gestión de la vulnerabilidad de los procesos | |||
| Gestión del flujo de trabajo | Crear flujos de trabajo automatizados | ||
| Activar la automatización personalizada | |||
| Apoyar la supervisión humana | |||
| Informes | Seguimiento de acciones automatizadas | ||
| Mantener registros de auditoría | |||
| Generar informes de eficacia |
Los sistemas de control de acceso deben aprovechar la IA para tomar decisiones dinámicas manteniendo el equilibrio entre seguridad y usabilidad.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Análisis del comportamiento | Supervisar las actividades de los usuarios | ||
| Seguir las pautas de acceso | |||
| Detectar anomalías | |||
| Perfil del comportamiento del usuario | |||
| Gestión de accesos | Establecer permisos dinámicos | ||
| Acceso basado en el riesgo | |||
| Acceso justo a tiempo | |||
| Protección | Impedir el acceso no autorizado | ||
| Bloquear actividades sospechosas | |||
| Aplicar políticas de acceso |
Las capacidades de DLP deben utilizar la IA para identificar y proteger con precisión los datos confidenciales, minimizando al mismo tiempo las interrupciones de la actividad empresarial.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Detección de datos | Identificar los datos sensibles | ||
| Clasificar los tipos de información | |||
| Supervisar el movimiento de datos | |||
| Seguimiento del uso de datos | |||
| Prevención | Bloquear el uso compartido no autorizado | ||
| Cifrar datos sensibles | |||
| Aplicar políticas de DLP | |||
| Gestión | Crear reglas personalizadas | ||
| Generar informes de DLP | |||
| Seguimiento de las infracciones |
AI-SPM debe proporcionar una visibilidad completa de la seguridad de los servicios de IA y permitir al mismo tiempo la corrección automatizada de los problemas detectados.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Seguridad de los servicios de IA | Supervisar las cargas de trabajo de IA | ||
| Evaluar la seguridad del LLM | |||
| Seguimiento del acceso al modelo de IA | |||
| Evaluar el uso de datos de IA | |||
| Gestión | Automatizar los controles de seguridad | ||
| Activar acciones correctoras | |||
| Mantener líneas de base de seguridad | |||
| Informes | Generar informes de postura | ||
| Seguimiento de las métricas de seguridad | |||
| Documentar el estado de cumplimiento |
La seguridad SaaS debe aprovechar la IA generativa para mejorar la protección, manteniendo al mismo tiempo una visibilidad y un control exhaustivos.
| Requisito | Subrequisito | S/N | Notas |
|---|---|---|---|
| Protección SaaS | Supervisar las aplicaciones SaaS | ||
| Controlar el acceso a los datos | |||
| Proteger la información sensible | |||
| Seguimiento de las actividades de los usuarios | |||
| Integración | Apoyar las funciones CASB | ||
| Habilitar la integración de DLP | |||
| Garantizar la seguridad de la API | |||
| Gestión | Obtener información sobre seguridad | ||
| Automatizar la aplicación de políticas | |||
| Crear informes de cumplimiento |
Los vendedores deben presentar:
Envíe todas las propuestas a
Contacto técnico:
Contacto para adquisiciones:
Proporciona un marco estructurado para evaluar proveedores y soluciones que pueden gestionar la comunicación de servicio a servicio en arquitecturas de microservicios,…
Describe las especificaciones técnicas, los criterios de evaluación y los requisitos de implementación para que los proveedores proporcionen servicios de acceso unificados…
Detalla las especificaciones técnicas, los criterios de evaluación y los requisitos de implementación para que los proveedores ofrezcan una solución de seguridad…
Please provide your feedback below.
"*" indicates required fields